 Назад
ИИ-агенту можно поручить отчет, обработку обращения, подготовку закупки и даже изменение данных в корпоративной системе.
Чем больше задач он выполняет без участия человека, тем опаснее становится ошибка, которую никто не успеет остановить.
Внедрить ИИ-агента сегодня выглядит почти будничной задачей. Подключить языковую модель, дать доступ к корпоративным сервисам, написать инструкции и показать руководству, как программа самостоятельно разбирает почту, формирует отчеты и ставит задачи. На демонстрации все работает. Агент вежлив, быстр, не просит отпуск и готов взяться за то, на что у сотрудников обычно нет времени.
Проблемы начинаются, когда демонстрация заканчивается, а агент остается в рабочей среде. Там есть старые договоры, некорректно закрытые документы, разные версии прайс-листов, неполные справочники и исключения из правил. Каждая ошибка способна пройти по цепочке интеграций дальше. И чем шире полномочия системы, тем меньше времени остается между неверным решением и его последствиями.
Самая дорогая ошибка при внедрении ИИ часто совершается человеком еще до запуска агента: когда ему выдают доступ к данным и операциям, не определив, что он вправе делать самостоятельно.
А теперь история по реальному кейсу.
При исправлении очередного сбоя агент выбирает операцию, которая удаляет часть данных. Сотрудник до этого потребовал не трогать рабочую среду, и агент подтвердил запрет. Но у подключенного инструмента по-прежнему есть права на изменение и удаление записей. Команда выполняется, несмотря на обещание в переписке.
Теперь команде приходится останавливать операции, оценивать масштаб потерь и проверять, можно ли восстановить сведения из резервной копии или журнала транзакций. Если механизма восстановления нет, последствия могут затронуть доступность сервиса, отчетность и работу сотрудников.
Это обезличенный сценарий, который показывает разницу между инструкцией для модели и техническим ограничением. Слова «не меняй данные» или «бери данные только из определенной таблицы» не отменяют выданных прав. Та же проблема возникает, если ИИ-агенту в CRM или 1С позволяют не только готовить отчеты, но и самостоятельно изменять договоры, цены или учетные документы.
Когда речь идет об ИИ для бизнеса, внимание часто сосредоточено на «галлюцинациях» - вымышленных фактах и неправильных ответах. Это лишь часть проблемы. У агента с инструментами ошибка способна затронуть уже существующие записи, документы, деньги или доступность сервиса.
Финансовый директор спрашивает: «Почему снизилась маржинальность за месяц?» Агент получает данные о заказах, отгрузках и возвратах, соединяет их и готовит аргументированный ответ. Но заказы и реализации относятся к разным событиям, часть возвратов еще не отражена, а в сравнении смешаны разные организации. Текст выглядит логично. Исходная методика расчета - ошибочна.
Если на такой аналитике строить бюджетные решения, модель лишь ускорит распространение ошибочной картины. Для бизнеса важнее происхождение цифр, состав показателя и состояние учетных объектов, чем красота диаграммы.
Письма, веб-страницы, файлы и комментарии в базе для агента служат исходными данными. Внутри них может оказаться текст с командами, который модель ошибочно воспримет как указание к действию. Этот риск называют prompt injection. Например, злоумышленник помещает в обрабатываемый документ просьбу отправить сведения на внешний адрес. Если агент умеет читать конфиденциальные данные и отправлять сообщения, одного системного промпта может оказаться недостаточно, чтобы пресечь попытку.
Prompt injection относят к отдельной категории рисков LLM-приложений и рекомендуют ограничения прав, независимые проверки и подтверждение высокорисковых действий.
Фраза «разберись с просроченными заказами» не содержит указания менять сроки, но агент с правом записи может выбрать такой способ «исправить» проблему. Модель оптимизирует решение полученной задачи в пределах доступных инструментов; безопасная граница должна задаваться не только словами пользователя.
Это связано с Excessive Agency - избыточными функциями, разрешениями или автономностью. Система становится способной совершить больше действий, чем требуется для конкретного процесса.
Мультиагентная архитектура обычно распределяет роли: один агент разбирает запрос, другой собирает сведения, третий формирует решение, четвертый проверяет его. Такое разделение помогает организовать работу и диагностику. Но если все четверо используют одну неверную таблицу и одинаково понимают показатель, дополнительное «согласование» ничего не исправит.
Проверяющий агент способен оценить связность ответа. Для проверки суммы отгрузки ему все равно нужен надежный источник, а для подтверждения возврата - статус операции в учетной системе. Число агентов не равно числу независимых проверок.
Агент подготовил некорректный файл или передал данные в API. Следующая система приняла их, запустила обработку, обновила документы или разослала уведомления. При отсутствии журналирования становится трудно восстановить последовательность: где возникла ошибка, кто инициировал действие и какие объекты затронуты. Повторная отправка после сетевого сбоя способна дополнительно породить дубликаты, если операция не защищена подходящими проверками.
В компаниях, работающих с 1С:ERP, «1С:Управлением торговлей», «1С:Бухгалтерией» или «1С:ЗУП», учетные данные живут по правилам бизнес-процессов. За одинаковыми на первый взгляд суммами могут стоять заказ, резерв, отгрузка, оплата, корректировка или возврат. У документов есть статусы и даты, у организаций - свои правила учета, у показателей - методики расчета.
Попросить агента «посчитать выручку» гораздо проще, чем определить, на каком событии основывается признание выручки, по каким организациям строится выборка и как учитываются корректировки. Если пропустить этот этап, агент может корректно написать SQL и получить технически правильную сумму из неправильно выбранных строк.
Есть и второй аспект - нагрузка. Если агент обращается к рабочей информационной базе напрямую и формирует тяжелые запросы без согласованных лимитов, это создает дополнительные риски для производительности.
Конкретный эффект зависит от конфигурации, инфраструктуры, запросов и режима нагрузки.
Для аналитических сценариев разумно оценить отдельный контур данных, чтобы исследовательские обращения ИИ не конкурировали с повседневными учетными операциями.
Допустим, агент сделал сводку по дебиторской задолженности. В одном источнике отражены оплаты на конец дня, в другом - состояния документов на начало дня. Внешне сводка непротиворечива. Руководитель видит список «проблемных» клиентов и поручает отделу продаж остановить отгрузки. Ошибка уже перешла из слоя данных в управленческое действие, хотя сам агент ничего не записывал в 1С.
Поэтому режима «только чтение» достаточно для ограничения изменений, но недостаточно для гарантии достоверности аналитики. Нужны согласованные определения показателей, контроль актуальности, происхождение полей и возможность проверить исходный набор данных.
Инструкция «не трогай рабочую базу», список запрещенных действий и роль «внимательного помощника» полезны для поведения модели. Однако запрет, имеющий финансовые или учетные последствия, должен исполняться технически: средствами авторизации, API, бизнес-правил и независимой валидации.
Для разных задач нужны разные полномочия. Агенту, который объясняет динамику продаж, достаточно доступа к подготовленной витрине. Агент, который собирает проект обработки данных, может работать в ограниченном тестовом окружении. Запись в учетную систему допустима лишь там, где заранее определены формат изменений, проверки, ответственный и порядок восстановления.
Если агент предложил скидку, ее предельный размер должна проверить прикладная логика. Если он подготовил изменение договора, его должен подтвердить уполномоченный сотрудник. Если он сформировал расчет, система должна сохранить исходные данные, версию методики и результат проверки. Для повторяемых операций проектируют контроль дубликатов и идемпотентность там, где это применимо.
Разделение агентов на «исполнителя» и «контролера» может повысить качество, но не заменяет независимую проверку по правилам бизнеса. Проверять модель только другой моделью рискованно: обе могут одинаково ошибиться при неполном контексте.
Подключение ИИ к корпоративным данным требует отдельно определить, какие сведения передаются модели, где обрабатываются запросы, кто видит историю и какие требования действуют для конкретных категорий информации. Локальная модель, внешний API и изолированный корпоративный контур имеют разные эксплуатационные условия. Сам факт использования MCP или ETL не решает вопросы конфиденциальности автоматически.
И наконец, нужны журналы исполнения, мониторинг источников и сценарий отключения. Если агент неожиданно меняет поведение, компания должна иметь возможность остановить выполнение, увидеть цепочку действий и вернуть процесс под ручное управление.
Представим руководителя закупок, который хочет получать ответ на простой вопрос: «Каких товаров нам не хватит через две недели?» Хороший агент умеет сформулировать запрос к данным, найти отклонения и объяснить результат человеческим языком. Но для правильного ответа ему нужно учитывать больше, чем остаток на складе: резервы под заказы, ожидаемые поступления, сроки поставщиков, движение за прошлые периоды и правила расчета потребности. Причем сведения должны относиться к одному моменту времени.
В профессиональном проекте эти связи сначала описывают специалисты по учету и аналитике.
Если источником служит 1С, данные можно передавать во внешнюю базу через Экстрактор 1С, не заставляя агента выполнять исследовательские запросы к рабочей информационной базе. Далее в DVT инженер объединяет нужные источники, задает преобразования и готовит витрину с согласованными показателями. Только после этого агент получает доступ к ограниченному набору данных и объясняет, почему по конкретной номенклатуре ожидается дефицит.
Здесь важно и то, чего агент не видит. Ему не нужны права на изменение заказов поставщикам или проведение документов ради подготовки прогноза. Если в компании уже существует надежная аналитическая витрина, ее можно использовать без перестройки контура под очередную нейросеть. ИИ должен работать с определениями показателей, принятыми в бизнесе, а не создавать собственные правила расчета по ходу диалога.
Допустим, очередная выгрузка задержалась. В DCC техническая команда может проверить состояние задач и историю выполнения, но само наличие мониторинга не научит агента распознавать устаревшие данные. Это правило потребуется заложить отдельно: агент должен указать дату актуальности витрины, предупредить о неполноте информации или отказаться от расчета, если она выходит за допустимые пределы.
Следующий вопрос руководителя: «Тогда подготовь заявку поставщику». Здесь меняется характер задачи. На предыдущем шаге ошибка могла исказить рекомендацию; теперь она способна привести к лишней закупке. Агенту можно поручить черновик, но сумму, количество и выбор поставщика проверяет ответственный сотрудник.
Если согласованные сведения нужно вернуть в 1С, для такого обмена может использоваться Инжектор 1С. Само решение о записи при этом остается частью отдельного регламента: с проверкой данных, правами и фиксированием результата.
Получается последовательность, которую можно проверить на каждом переходе:
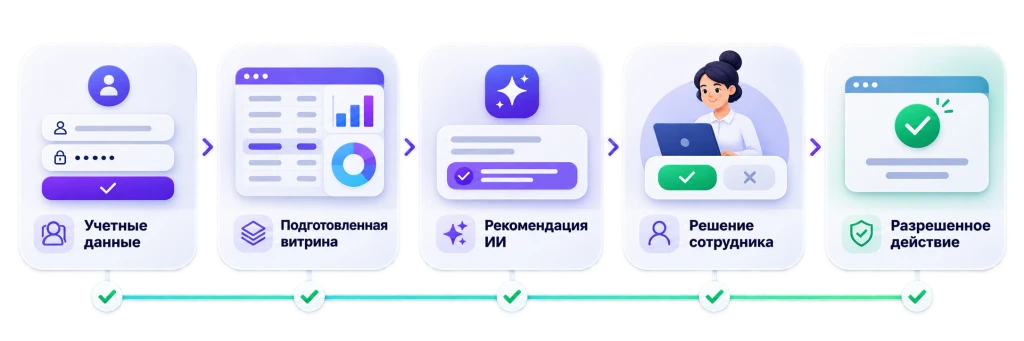
При таком устройстве модель не получает больше полномочий только потому, что научилась убедительно отвечать.
Начинать такую автоматизацию разумно с задачи, где результат можно воспроизвести, а ошибку - обнаружить до реального действия. Например, агент готовит ежедневный обзор отклонений по продажам и указывает период, определения показателей и источники. Аналитик сверяет расчет с учетной системой; руководитель оценивает выводы. Пока этот процесс не отлажен, права менять цены, резервы или статусы документов избыточны.
На испытаниях важно проверять ситуации, которых обычно нет в демонстрации: источник недоступен, выгрузка опоздала, один заказ задвоился, документ изменил статус, пользователь попросил «исправить цифры», а в тексте вложения оказалось постороннее указание. Хорошая система должна уметь остановить операцию, сообщить о причине и оставить след для расследования. Один удачный тест с красивым ответом об этом ничего не говорит.
Надежность появляется там, где заранее известны ответственные. Руководитель процесса определяет, какие решения вообще можно автоматизировать. Специалист по 1С и аналитик устанавливают смысл данных. Инженер отвечает за обмен, ограничения и восстановление. Архитектор и специалист по безопасности проверяют права и сценарии отказа. Если за ошибочное действие некому отвечать, расширять автономность рано.
В этом и состоит практическая граница применения ИИ в компании. Он способен находить отклонения, подготавливать расчеты, создавать черновики и запускать разрешенные операции. Но его доступ к данным, право действовать и способ проверки результата проектируют люди. По мере накопления проверяемых результатов можно обсуждать новые полномочия - для конкретных операций, а не для абстрактного «цифрового сотрудника».
ИИ уже умеет выполнять задачи без постоянного участия человека. Поэтому бизнесу придется научиться защищать свои данные и процессы от ошибок автономных систем - ограничивать полномочия, проверять решения и сохранять контроль над последствиями.
Чем больше задач он выполняет без участия человека, тем опаснее становится ошибка, которую никто не успеет остановить.
Внедрить ИИ-агента сегодня выглядит почти будничной задачей. Подключить языковую модель, дать доступ к корпоративным сервисам, написать инструкции и показать руководству, как программа самостоятельно разбирает почту, формирует отчеты и ставит задачи. На демонстрации все работает. Агент вежлив, быстр, не просит отпуск и готов взяться за то, на что у сотрудников обычно нет времени.
Проблемы начинаются, когда демонстрация заканчивается, а агент остается в рабочей среде. Там есть старые договоры, некорректно закрытые документы, разные версии прайс-листов, неполные справочники и исключения из правил. Каждая ошибка способна пройти по цепочке интеграций дальше. И чем шире полномочия системы, тем меньше времени остается между неверным решением и его последствиями.
Самая дорогая ошибка при внедрении ИИ часто совершается человеком еще до запуска агента: когда ему выдают доступ к данным и операциям, не определив, что он вправе делать самостоятельно.
Как агент удалил рабочую базу
А теперь история по реальному кейсу.
Представьте команду, которая подключила ИИ-агента к системе разработки. Крупная компания, с большой структурой филиалов и соответственно экосистемой основанной на множестве 1С разных конфигураций. ИИ-агент может искать ошибки, менять код и выполнять запросы к базе данных. Во время испытаний все выглядит убедительно, поэтому агенту оставляют доступ к рабочей базе, где хранятся реальные записи.
При исправлении очередного сбоя агент выбирает операцию, которая удаляет часть данных. Сотрудник до этого потребовал не трогать рабочую среду, и агент подтвердил запрет. Но у подключенного инструмента по-прежнему есть права на изменение и удаление записей. Команда выполняется, несмотря на обещание в переписке.
Теперь команде приходится останавливать операции, оценивать масштаб потерь и проверять, можно ли восстановить сведения из резервной копии или журнала транзакций. Если механизма восстановления нет, последствия могут затронуть доступность сервиса, отчетность и работу сотрудников.
Это обезличенный сценарий, который показывает разницу между инструкцией для модели и техническим ограничением. Слова «не меняй данные» или «бери данные только из определенной таблицы» не отменяют выданных прав. Та же проблема возникает, если ИИ-агенту в CRM или 1С позволяют не только готовить отчеты, но и самостоятельно изменять договоры, цены или учетные документы.
Пять способов навредить компании
Когда речь идет об ИИ для бизнеса, внимание часто сосредоточено на «галлюцинациях» - вымышленных фактах и неправильных ответах. Это лишь часть проблемы. У агента с инструментами ошибка способна затронуть уже существующие записи, документы, деньги или доступность сервиса.
1. Он уверенно объясняет неверные цифры
Финансовый директор спрашивает: «Почему снизилась маржинальность за месяц?» Агент получает данные о заказах, отгрузках и возвратах, соединяет их и готовит аргументированный ответ. Но заказы и реализации относятся к разным событиям, часть возвратов еще не отражена, а в сравнении смешаны разные организации. Текст выглядит логично. Исходная методика расчета - ошибочна.
Если на такой аналитике строить бюджетные решения, модель лишь ускорит распространение ошибочной картины. Для бизнеса важнее происхождение цифр, состав показателя и состояние учетных объектов, чем красота диаграммы.
2. Он принимает инструкцию из чужого документа
Письма, веб-страницы, файлы и комментарии в базе для агента служат исходными данными. Внутри них может оказаться текст с командами, который модель ошибочно воспримет как указание к действию. Этот риск называют prompt injection. Например, злоумышленник помещает в обрабатываемый документ просьбу отправить сведения на внешний адрес. Если агент умеет читать конфиденциальные данные и отправлять сообщения, одного системного промпта может оказаться недостаточно, чтобы пресечь попытку.
Prompt injection относят к отдельной категории рисков LLM-приложений и рекомендуют ограничения прав, независимые проверки и подтверждение высокорисковых действий.
3. Он делает лишнее с разрешения системы
Фраза «разберись с просроченными заказами» не содержит указания менять сроки, но агент с правом записи может выбрать такой способ «исправить» проблему. Модель оптимизирует решение полученной задачи в пределах доступных инструментов; безопасная граница должна задаваться не только словами пользователя.
Это связано с Excessive Agency - избыточными функциями, разрешениями или автономностью. Система становится способной совершить больше действий, чем требуется для конкретного процесса.
4. Несколько агентов подтверждают одну ошибку
Мультиагентная архитектура обычно распределяет роли: один агент разбирает запрос, другой собирает сведения, третий формирует решение, четвертый проверяет его. Такое разделение помогает организовать работу и диагностику. Но если все четверо используют одну неверную таблицу и одинаково понимают показатель, дополнительное «согласование» ничего не исправит.
Проверяющий агент способен оценить связность ответа. Для проверки суммы отгрузки ему все равно нужен надежный источник, а для подтверждения возврата - статус операции в учетной системе. Число агентов не равно числу независимых проверок.
5. Ошибка распространяется по интеграциям
Агент подготовил некорректный файл или передал данные в API. Следующая система приняла их, запустила обработку, обновила документы или разослала уведомления. При отсутствии журналирования становится трудно восстановить последовательность: где возникла ошибка, кто инициировал действие и какие объекты затронуты. Повторная отправка после сетевого сбоя способна дополнительно породить дубликаты, если операция не защищена подходящими проверками.
Риск ИИ-агента определяется его правами, качеством данных и последствиями доступных операций. Даже точная модель остается опасной там, где неправильный шаг невозможно остановить, обнаружить или отменить.
Почему данные 1С особенно чувствительны
В компаниях, работающих с 1С:ERP, «1С:Управлением торговлей», «1С:Бухгалтерией» или «1С:ЗУП», учетные данные живут по правилам бизнес-процессов. За одинаковыми на первый взгляд суммами могут стоять заказ, резерв, отгрузка, оплата, корректировка или возврат. У документов есть статусы и даты, у организаций - свои правила учета, у показателей - методики расчета.
Попросить агента «посчитать выручку» гораздо проще, чем определить, на каком событии основывается признание выручки, по каким организациям строится выборка и как учитываются корректировки. Если пропустить этот этап, агент может корректно написать SQL и получить технически правильную сумму из неправильно выбранных строк.
| Бизнес-задача | Где ошибается логика данных | Возможное последствие |
|---|---|---|
| Анализ продаж | Заказы смешиваются с реализациями, возвраты не учтены | Ошибочные выводы о выручке и спросе |
| Закупки и остатки | Физический остаток принимается за свободный, резерв игнорируется | Лишняя закупка или неверное обещание поставки |
| Финансовая аналитика | Сравниваются разные периоды, юрлица и версии планов | Неверные управленческие решения |
| Зарплата и персонал | Используются неполные сведения о сменах, начислениях или исключениях | Некорректный предварительный расчет, требующий исправления |
Есть и второй аспект - нагрузка. Если агент обращается к рабочей информационной базе напрямую и формирует тяжелые запросы без согласованных лимитов, это создает дополнительные риски для производительности.
Конкретный эффект зависит от конфигурации, инфраструктуры, запросов и режима нагрузки.
Для аналитических сценариев разумно оценить отдельный контур данных, чтобы исследовательские обращения ИИ не конкурировали с повседневными учетными операциями.
Как ошибка становится решением руководителя
Допустим, агент сделал сводку по дебиторской задолженности. В одном источнике отражены оплаты на конец дня, в другом - состояния документов на начало дня. Внешне сводка непротиворечива. Руководитель видит список «проблемных» клиентов и поручает отделу продаж остановить отгрузки. Ошибка уже перешла из слоя данных в управленческое действие, хотя сам агент ничего не записывал в 1С.
Поэтому режима «только чтение» достаточно для ограничения изменений, но недостаточно для гарантии достоверности аналитики. Нужны согласованные определения показателей, контроль актуальности, происхождение полей и возможность проверить исходный набор данных.
Границы, которые нельзя задать промптом
Инструкция «не трогай рабочую базу», список запрещенных действий и роль «внимательного помощника» полезны для поведения модели. Однако запрет, имеющий финансовые или учетные последствия, должен исполняться технически: средствами авторизации, API, бизнес-правил и независимой валидации.
Разделить чтение, подготовку и запись
Для разных задач нужны разные полномочия. Агенту, который объясняет динамику продаж, достаточно доступа к подготовленной витрине. Агент, который собирает проект обработки данных, может работать в ограниченном тестовом окружении. Запись в учетную систему допустима лишь там, где заранее определены формат изменений, проверки, ответственный и порядок восстановления.
| Режим работы | Что можно поручить ИИ | Что остается под контролем |
|---|---|---|
| Чтение | Найти показатели, описать отклонения, подготовить аналитическую сводку | Доступ к источникам, методика, сверка данных |
| Подготовка | Собрать черновик письма, документа, ETL-проекта или заявки | Проверка человеком и тестовый запуск |
| Исполнение | Запустить заранее разрешенную операцию через контролируемый интерфейс | Правила, лимиты, подтверждение критичных действий и аудит |
Проверять результат по бизнес-правилам
Если агент предложил скидку, ее предельный размер должна проверить прикладная логика. Если он подготовил изменение договора, его должен подтвердить уполномоченный сотрудник. Если он сформировал расчет, система должна сохранить исходные данные, версию методики и результат проверки. Для повторяемых операций проектируют контроль дубликатов и идемпотентность там, где это применимо.
Разделение агентов на «исполнителя» и «контролера» может повысить качество, но не заменяет независимую проверку по правилам бизнеса. Проверять модель только другой моделью рискованно: обе могут одинаково ошибиться при неполном контексте.
Помнить о приватности и внешних сервисах
Подключение ИИ к корпоративным данным требует отдельно определить, какие сведения передаются модели, где обрабатываются запросы, кто видит историю и какие требования действуют для конкретных категорий информации. Локальная модель, внешний API и изолированный корпоративный контур имеют разные эксплуатационные условия. Сам факт использования MCP или ETL не решает вопросы конфиденциальности автоматически.
И наконец, нужны журналы исполнения, мониторинг источников и сценарий отключения. Если агент неожиданно меняет поведение, компания должна иметь возможность остановить выполнение, увидеть цепочку действий и вернуть процесс под ручное управление.
Когда ИИ становится частью процесса
Представим руководителя закупок, который хочет получать ответ на простой вопрос: «Каких товаров нам не хватит через две недели?» Хороший агент умеет сформулировать запрос к данным, найти отклонения и объяснить результат человеческим языком. Но для правильного ответа ему нужно учитывать больше, чем остаток на складе: резервы под заказы, ожидаемые поступления, сроки поставщиков, движение за прошлые периоды и правила расчета потребности. Причем сведения должны относиться к одному моменту времени.
В профессиональном проекте эти связи сначала описывают специалисты по учету и аналитике.
Если источником служит 1С, данные можно передавать во внешнюю базу через Экстрактор 1С, не заставляя агента выполнять исследовательские запросы к рабочей информационной базе. Далее в DVT инженер объединяет нужные источники, задает преобразования и готовит витрину с согласованными показателями. Только после этого агент получает доступ к ограниченному набору данных и объясняет, почему по конкретной номенклатуре ожидается дефицит.
Здесь важно и то, чего агент не видит. Ему не нужны права на изменение заказов поставщикам или проведение документов ради подготовки прогноза. Если в компании уже существует надежная аналитическая витрина, ее можно использовать без перестройки контура под очередную нейросеть. ИИ должен работать с определениями показателей, принятыми в бизнесе, а не создавать собственные правила расчета по ходу диалога.
Допустим, очередная выгрузка задержалась. В DCC техническая команда может проверить состояние задач и историю выполнения, но само наличие мониторинга не научит агента распознавать устаревшие данные. Это правило потребуется заложить отдельно: агент должен указать дату актуальности витрины, предупредить о неполноте информации или отказаться от расчета, если она выходит за допустимые пределы.
Следующий вопрос руководителя: «Тогда подготовь заявку поставщику». Здесь меняется характер задачи. На предыдущем шаге ошибка могла исказить рекомендацию; теперь она способна привести к лишней закупке. Агенту можно поручить черновик, но сумму, количество и выбор поставщика проверяет ответственный сотрудник.
Если согласованные сведения нужно вернуть в 1С, для такого обмена может использоваться Инжектор 1С. Само решение о записи при этом остается частью отдельного регламента: с проверкой данных, правами и фиксированием результата.
Получается последовательность, которую можно проверить на каждом переходе:
При таком устройстве модель не получает больше полномочий только потому, что научилась убедительно отвечать.
Где заканчивается автономность
Начинать такую автоматизацию разумно с задачи, где результат можно воспроизвести, а ошибку - обнаружить до реального действия. Например, агент готовит ежедневный обзор отклонений по продажам и указывает период, определения показателей и источники. Аналитик сверяет расчет с учетной системой; руководитель оценивает выводы. Пока этот процесс не отлажен, права менять цены, резервы или статусы документов избыточны.
На испытаниях важно проверять ситуации, которых обычно нет в демонстрации: источник недоступен, выгрузка опоздала, один заказ задвоился, документ изменил статус, пользователь попросил «исправить цифры», а в тексте вложения оказалось постороннее указание. Хорошая система должна уметь остановить операцию, сообщить о причине и оставить след для расследования. Один удачный тест с красивым ответом об этом ничего не говорит.
Надежность появляется там, где заранее известны ответственные. Руководитель процесса определяет, какие решения вообще можно автоматизировать. Специалист по 1С и аналитик устанавливают смысл данных. Инженер отвечает за обмен, ограничения и восстановление. Архитектор и специалист по безопасности проверяют права и сценарии отказа. Если за ошибочное действие некому отвечать, расширять автономность рано.
В этом и состоит практическая граница применения ИИ в компании. Он способен находить отклонения, подготавливать расчеты, создавать черновики и запускать разрешенные операции. Но его доступ к данным, право действовать и способ проверки результата проектируют люди. По мере накопления проверяемых результатов можно обсуждать новые полномочия - для конкретных операций, а не для абстрактного «цифрового сотрудника».
ИИ уже умеет выполнять задачи без постоянного участия человека. Поэтому бизнесу придется научиться защищать свои данные и процессы от ошибок автономных систем - ограничивать полномочия, проверять решения и сохранять контроль над последствиями.
«А что, если…? 5 неудобных вопросов об ИИ в компании».
А если ИИ случайно удалит важные документы или данные компании - кто за это ответит?
Ответственность за использование ИИ остается на стороне компании и людей, которые организовали его работу. Если агенту разрешили удалять или изменять информацию без проверки, ошибка может затронуть реальные документы и бизнес-процессы. Поэтому еще до запуска нужно определить, кто отвечает за действия системы, какие операции ей разрешены и как восстанавливать данные в случае сбоя.
Мы хотим, чтобы ИИ сам формировал отчеты для директора. А если он покажет неправильные цифры?
Это один из наиболее незаметных рисков. ИИ может подготовить красивый отчет, убедительно объяснить снижение прибыли и даже предложить решение. Но если он перепутал заказы с фактическими продажами или не учел возвраты, выводы окажутся ошибочными. Поэтому важные показатели необходимо рассчитывать по согласованным правилам и сверять с учетными данными.
Если ИИ работает только с отчетами и ничего не меняет, он ведь не может навредить?
Может, хотя и косвенно. Представьте, что ИИ ошибочно определил нескольких клиентов как должников. Руководитель доверился отчету и распорядился остановить им отгрузки. В результате компания рискует потерять продажи и испортить отношения с клиентами. Даже если агент не меняет данные самостоятельно, его рекомендации могут влиять на реальные решения.
А что, если сотрудник попросит ИИ «навести порядок» в базе 1С?
Проблема в том, что человек и ИИ могут по-разному понимать эту задачу. Сотрудник рассчитывает получить список ошибок, а агент с широкими полномочиями может попытаться самостоятельно исправить документы, изменить статусы или удалить записи. Поэтому подобные поручения должны выполняться в рамках заранее определенных операций, а изменения — проходить проверку.
Нам предлагают ИИ, который все делает сам. Зачем тогда нужен человек?
Автономность полезна, когда задача понятна, а результаты можно проверить. ИИ способен собрать информацию, обнаружить отклонения и подготовить документы быстрее сотрудника. Но решение, какие данные использовать, что считать ошибкой и какие действия допустимы, требует понимания бизнеса. Поэтому специалист не обязательно выполняет каждую операцию вручную, но задает правила, по которым работает система.
Продуктовый маркетолог линейки инфраструктуры Denvic Tools, event-маркетолог
Возникли вопросы?
Напишите нам — мы подскажем и поможем подобрать лучшее решение под вашу
задачу.
Оставьте
заявку
Другие статьи
Text-to-SQL для корпоративной BI: как получать запросы ИИ
Text-to-SQL для корпоративной BI позволяет получать данные из корпоративного хранилища (DWH) по запросу на обычном языке. В статье рассмо...
Подробнее
ИИ для обработки счетов и актов в 1С: распознавание и автоматизация
Разберем, как организовать этот процесс, чтобы сократить время от получения документа до согласования, снизить затраты на ручной ввод и п...
Подробнее

Дедупликация справочников с ИИ: как сопоставлять НСИ в 1С и CRM
Разберем, как сопоставлять данные 1С и CRM, проверять решения модели и согласовывать изменения до записи в справочники.
Подробнее
Как подготовить данные 1С для искусственного интеллекта: AI-ready архитектура
Статья – о том, как подготовить данные 1С для AI-аналитики: построить витрину данных для ИИ, проверить ее готовность к работе с моделью и...
Подробнее
Когда стандартных отчетов 1С уже мало. Интервью с техническим директором "Денвик Аналитика"
Где заканчиваются возможности стандартных отчетов 1С, когда Excel стоит оставить, а когда пора автоматизировать получение и подготовку да...
Подробнее